
Aplicațiile de fitness și sănătate îți pot urmări pașii, pulsul, somnul, alimentația, greutatea sau activitatea fizică, iar unele îți cer informații despre afecțiuni, tratamente și obiective medicale. Datele introduse manual se pot combina cu cele colectate automat de telefon, ceasul inteligent sau alte dispozitive conectate. De aceea, nu este suficient să verifici doar dacă aplicația este utilă, ci și ce se întâmplă cu informațiile după ce apeși butonul de înregistrare. GDPR îți oferă drepturi importante, însă protecția reală depinde și de setările alese, de politica aplicației și de cât de multe date accepți să divulgi.
Ce fel de date colectează aplicațiile de sănătate
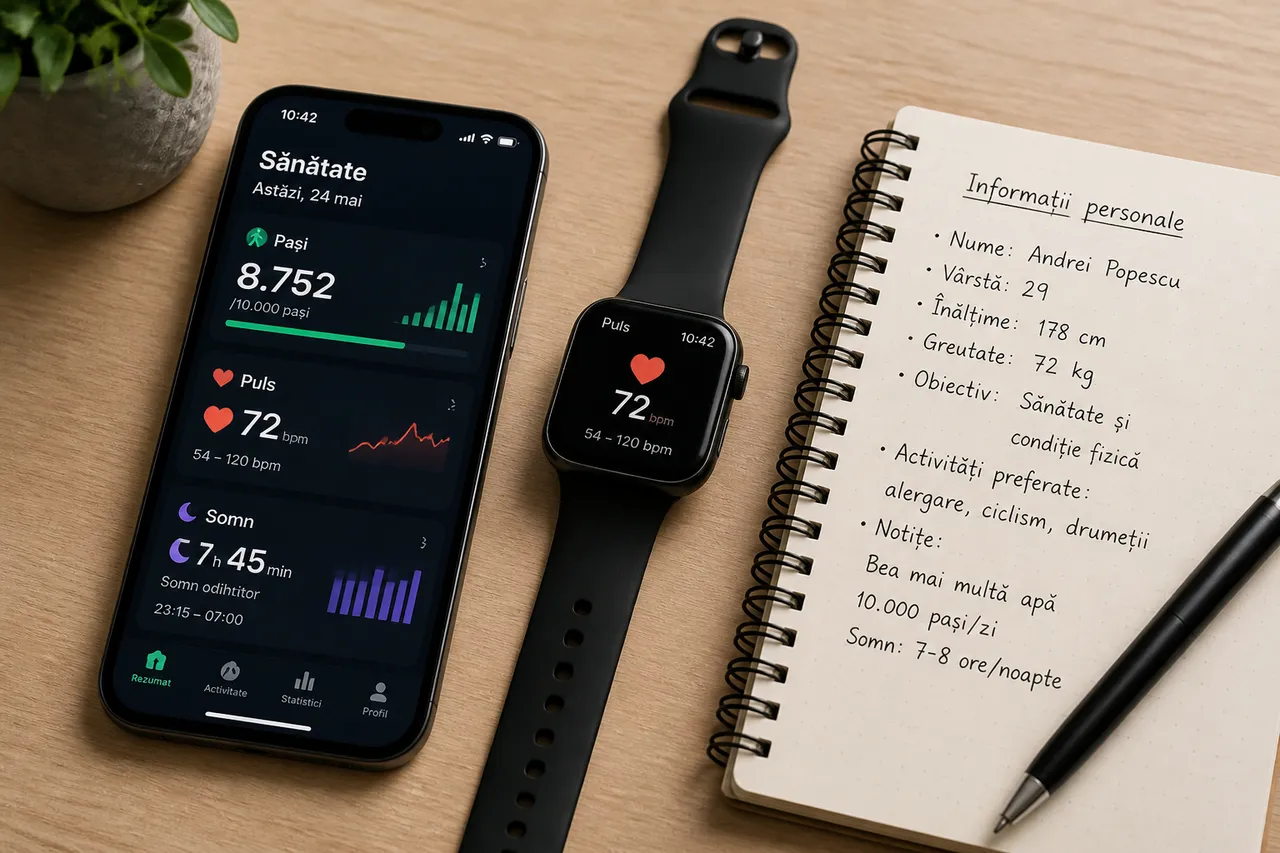
O aplicație poate colecta date evidente, precum vârsta, sexul, greutatea, înălțimea și nivelul de activitate. Dacă îți creezi un profil pentru monitorizarea sănătății, este posibil să introduci și informații despre tensiune, glicemie, alergii, simptome, menstruație, sarcină, alimentație sau tratamente. Chiar și atunci când nu scrii explicit că ai o anumită problemă, combinația dintre mai multe informații poate contura o imagine despre starea ta de sănătate.
Datele pot proveni și de la senzori. Telefonul sau ceasul inteligent pot înregistra pașii, ritmul cardiac, mișcarea, durata somnului, poziția geografică ori traseele parcurse. Unele servicii folosesc aceste informații pentru statistici și recomandări, însă rezultatele nu reprezintă automat un diagnostic medical. Un scor de somn sau o alertă privind pulsul trebuie privite ca indicator orientativ, nu ca înlocuitor pentru o consultație.
Un aspect mai puțin vizibil este reprezentat de datele deduse. Aplicația poate estima nivelul de activitate, obiceiurile zilnice, perioadele în care ești acasă sau probabilitatea ca anumite obiective să fie atinse. Aceste concluzii pot fi generate automat din date aparent obișnuite, inclusiv din ora la care deschizi aplicația, localizarea telefonului sau frecvența cu care faci exerciții.
Cine poate avea acces la informațiile tale
Primul destinatar este compania care administrează aplicația. Ea poate stoca datele pe propriile servere sau poate apela la furnizori specializați pentru găzduire, analiză, notificări, autentificare și plăți. În termenii GDPR, compania care stabilește scopul și modul de folosire a datelor este, de regulă, operatorul, iar furnizorii care prelucrează informațiile în numele ei pot fi persoane împuternicite.
Accesul poate fi oferit și partenerilor de analiză sau publicitate, în funcție de consimțământ, setările aplicației și politica publicată. Unele servicii pot asocia activitatea din aplicație cu identificatori ai dispozitivului, adresa de e-mail sau informații provenite din alte produse ale aceleiași companii. Nu înseamnă că fiecare aplicație vinde direct datele medicale, dar trebuie să verifici exact dacă folosește informații pentru reclame personalizate, profilare sau măsurarea comportamentului.
Dacă îți conectezi contul la o clinică, la un medic, la o platformă de telemedicină sau la un serviciu de asigurare, datele pot ajunge și la acea organizație, în limitele scopului declarat. În România, accesul unui medic sau al unei clinici nu apare automat doar pentru că ai instalat o aplicație. De obicei, este nevoie să autorizezi conectarea, să creezi un cont în cadrul serviciului sau să transmiți separat informațiile.
Verifică și unde sunt transferate datele. GDPR permite transferuri în afara Spațiului Economic European numai în anumite condiții, prin mecanisme recunoscute și garanții adecvate. Politica de confidențialitate ar trebui să precizeze dacă există astfel de transferuri și ce protecții sunt folosite, chiar dacă explicațiile sunt formulate într-un limbaj tehnic.
Ce protecție oferă GDPR în România
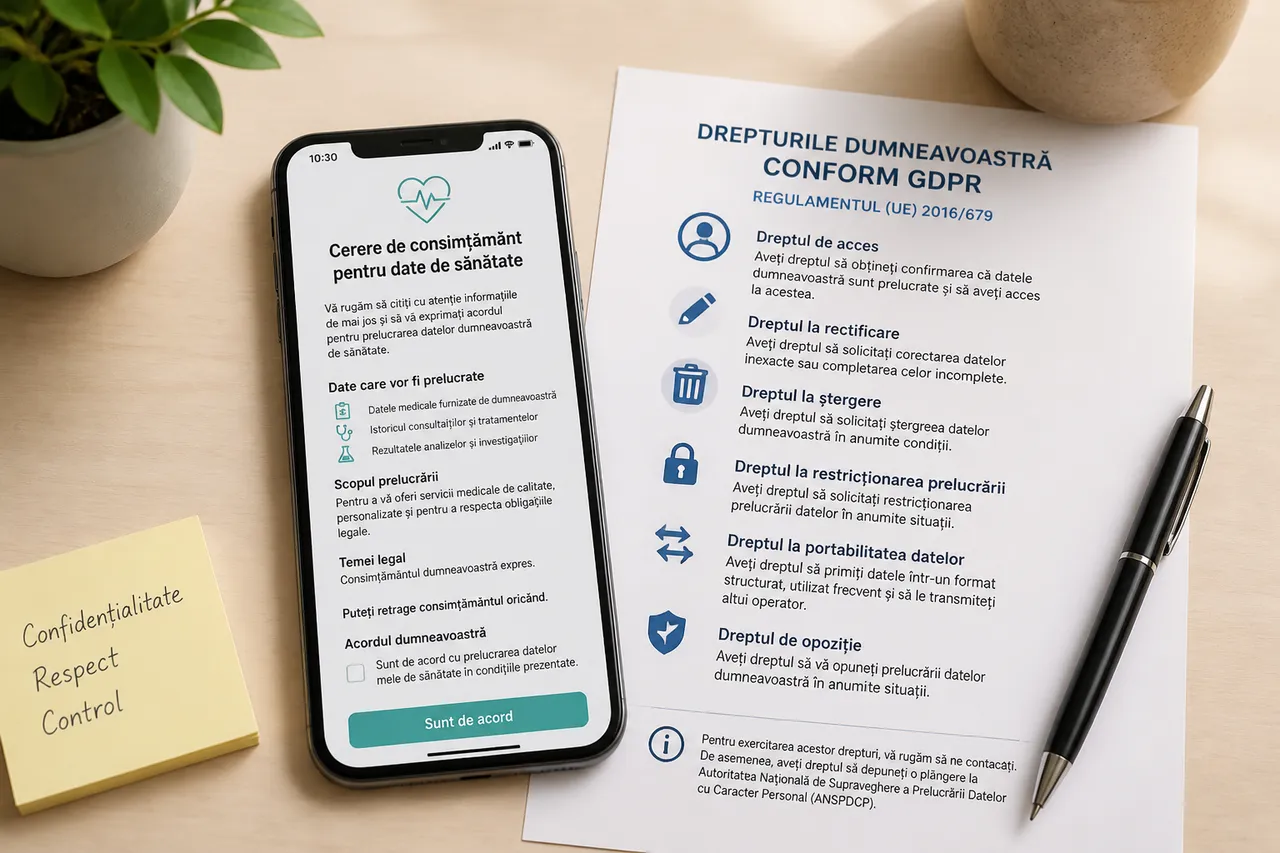
GDPR tratează datele privind sănătatea ca pe o categorie specială de date, cu un nivel mai ridicat de protecție. O aplicație nu ar trebui să le colecteze fără un scop clar și fără un temei legal potrivit. În multe situații, consimțământul explicit este important, dar existența unei căsuțe bifate nu rezolvă toate problemele: consimțământul trebuie să fie informat, specific și retras la fel de ușor cum a fost acordat.
Ai dreptul să știi cine este operatorul, ce date sunt colectate, de ce sunt folosite, cât timp sunt păstrate și cui pot fi divulgate. Poți solicita acces la informațiile despre tine și, în anumite condiții, corectarea, ștergerea sau restricționarea prelucrării. Poți cere și portabilitatea datelor, atunci când se aplică, pentru a le primi într-un format utilizabil sau pentru a le transmite altui operator.
Drepturile nu funcționează însă identic în orice situație. Ștergerea poate fi limitată de obligații legale, de necesitatea păstrării unor evidențe sau de existența unor litigii. De asemenea, o aplicație poate păstra datele tehnice în jurnale de securitate pentru o perioadă justificată, chiar dacă îți închizi contul. Politica de confidențialitate ar trebui să explice aceste excepții într-o formă accesibilă.
În România, primul pas este să contactezi operatorul sau responsabilul cu protecția datelor, dacă acesta este indicat. Dacă răspunsul lipsește sau nu este satisfăcător, poți depune o plângere la Autoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal. Păstrează mesajele, capturile de ecran și confirmările trimise, deoarece te pot ajuta să arăți ce ai solicitat și când.
Ce să verifici înainte să instalezi o aplicație
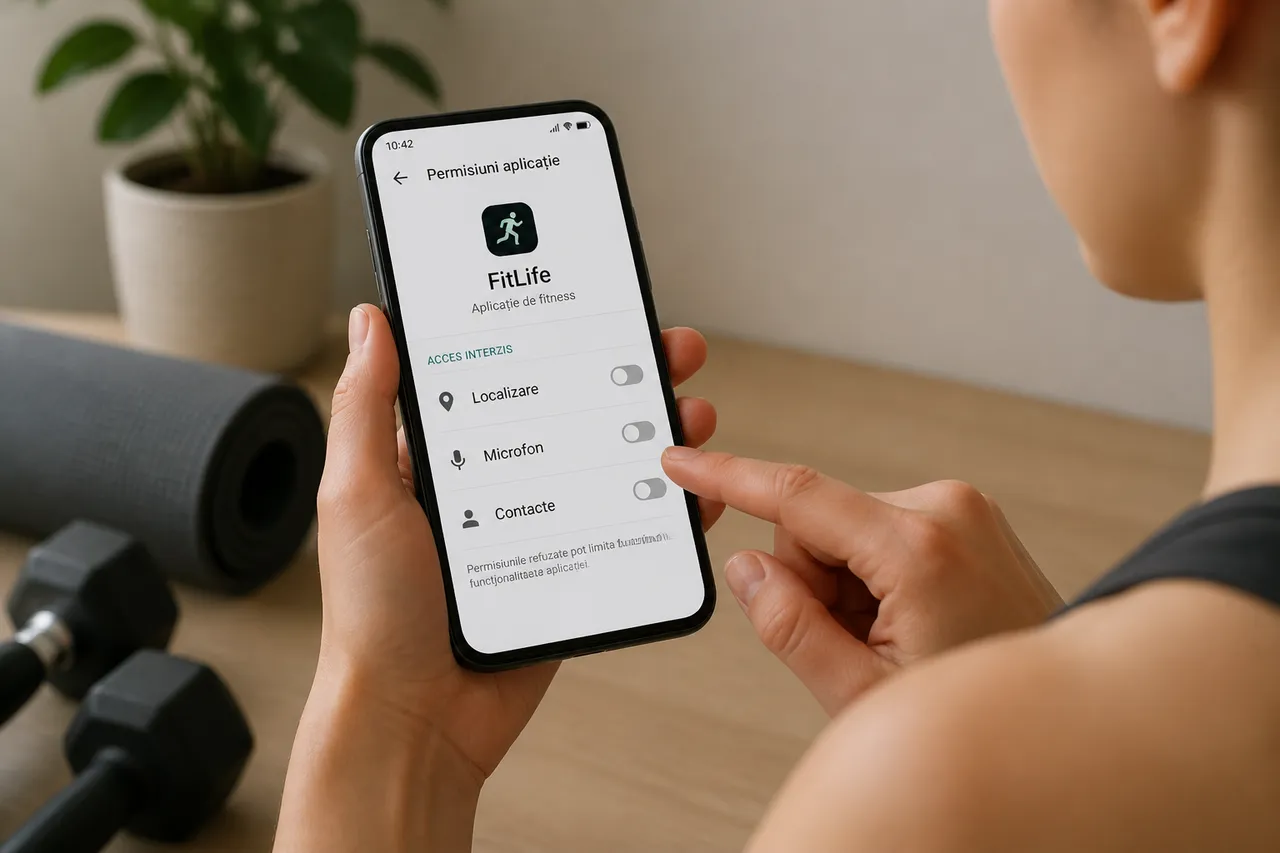
Nu porni de la ideea că o aplicație este sigură doar pentru că apare într-un magazin oficial. Verifică numele companiei, datele de contact, politica de confidențialitate și explicațiile despre partenerii externi. Uită-te și la recenzii, dar tratează-le cu prudență: ele pot vorbi despre funcționare și design, nu despre modul în care sunt protejate datele.
Înainte de creare cont, caută răspunsuri la câteva întrebări simple:
- Ce informații sunt obligatorii și ce informații sunt opționale?
- De ce are nevoie aplicația de localizare, contacte, microfon sau fotografii?
- Folosește datele pentru recomandări, reclame, cercetare sau profilare?
- Cu ce parteneri lucrează și în ce țări ajung informațiile?
- Cât timp sunt păstrate datele și ce se întâmplă după ștergerea contului?
- Cum poți cere acces, corectare, ștergere sau export?
Permisiunile trebuie acordate separat, nu automat. O aplicație de monitorizare a pașilor poate avea nevoie de activitate fizică, dar accesul la contacte sau microfon ar trebui justificat clar. Dacă un serviciu nu funcționează fără o permisiune care pare fără legătură cu scopul său, acesta este un semnal să cauți o alternativă.
Folosește o parolă unică și activează autentificarea în doi pași, dacă este disponibilă. Evită să conectezi aplicația la conturi importante atunci când nu este necesar și verifică periodic aplicațiile care au acces la datele din telefon sau ceas. Pentru recomandări generale despre protejarea conturilor și a informațiilor personale, sunt utile și regulile de securitate online.
Cum reduci riscurile după ce ai început să folosești serviciul
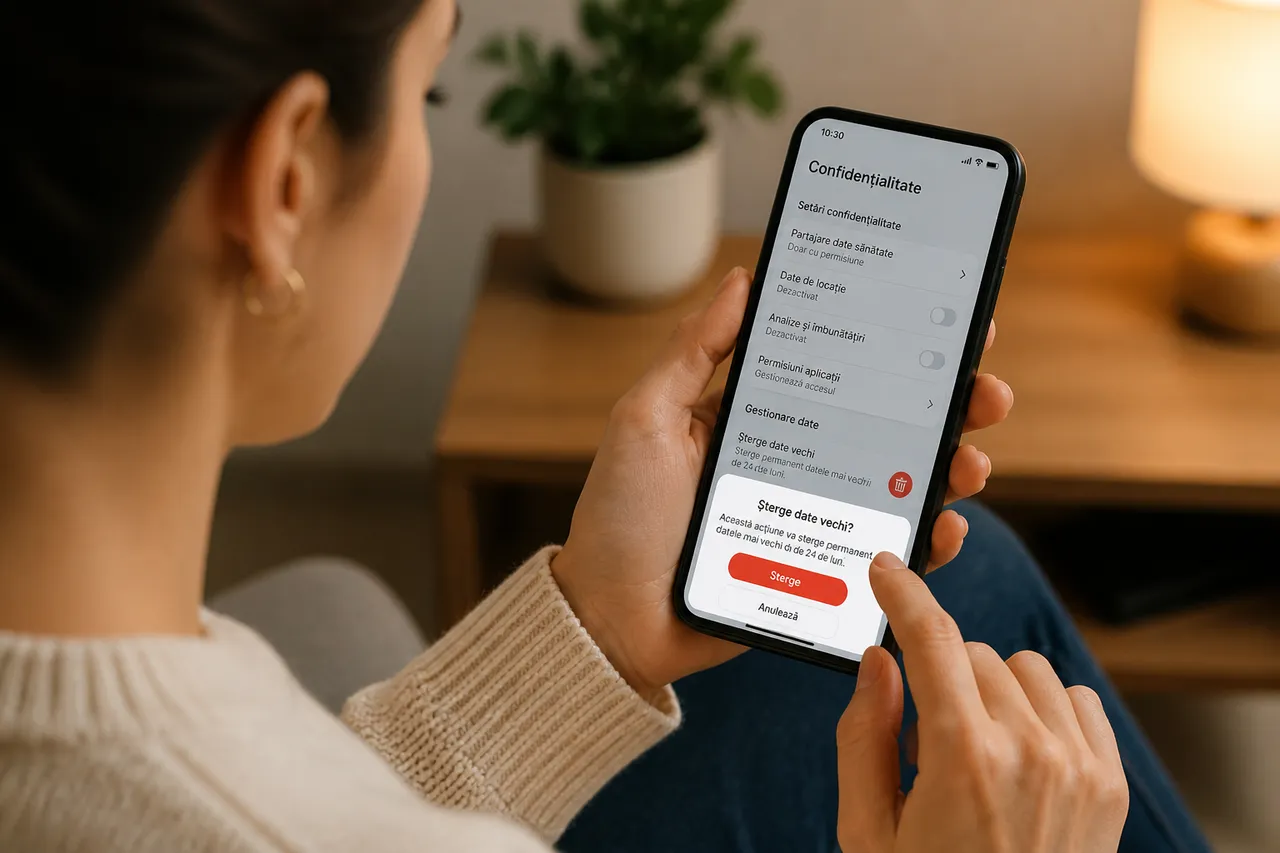
Intră periodic în secțiunea de confidențialitate și dezactivează folosirea datelor pentru scopuri care nu îți sunt necesare. Poți opri personalizarea reclamelor, accesul la localizare permanentă sau sincronizarea automată cu alte servicii, dacă aplicația îți permite. Revizuiește și setările telefonului, deoarece unele permisiuni sunt administrate la nivelul sistemului, nu doar din interiorul aplicației.
Nu introduce mai multe informații decât ai nevoie pentru funcția dorită. Dacă vrei să urmărești pașii, nu este obligatoriu să completezi detalii despre diagnostice, tratamente sau membri ai familiei. Pentru un jurnal al simptomelor, gândește-te dacă datele pot fi păstrate local, într-o aplicație cu criptare sau într-un document protejat, în loc să fie trimise automat către o platformă comercială.
Fii atent la partajarea publică. Clasamentele, provocările și profilurile vizibile altor utilizatori pot dezvălui rutina ta, nivelul de activitate sau traseele obișnuite. Dezactivează afișarea numelui, fotografiei, locației și rezultatelor dacă nu ai un motiv clar să le faci publice.
Dacă renunți la aplicație, exportă informațiile de care ai nevoie, retrage integrările și solicită ștergerea contului, nu doar eliminarea aplicației din telefon. Păstrează dovada cererii și verifică dacă datele rămân în conturi asociate, în dispozitive conectate sau în copii de siguranță administrate de furnizor.
Alege aplicații care cer puține date, explică limpede scopurile și îți permit să controlezi permisiunile fără presiuni inutile. Înainte să introduci informații despre sănătate, citește politica de confidențialitate, limitează accesul la strictul necesar și păstrează dreptul de a renunța la serviciu fără să pierzi controlul asupra datelor tale.